Jul162025
BUUCTF-[WebLogic]CVE-2018-2894(任意文件上传漏洞)

漏洞描述
WebLogic管理端未授权的页面存在任意上传getshell漏洞,可直接获取权限。
漏洞地址:/ws_utc/begin.do、/ws_utc/config.do
默认端口:7001
影响版本
WebLogic :10.3.6.0,12.1.3.0,12.2.1.2,12.2.1.3
漏洞复现-方法1
1、打开靶场,看到一个Weblogic的默认404页面。
2、(本步骤是漏洞形成原理分析,靶场测试不需要进行这一步)访问后台登录地址/console/login/LoginForm.jsp...阅读全文
抢沙发
Jun302025
php出现的No input file specified
打开 .htaccess
方法一:
非nts模式:
RewriteRule ^(.*)$ index.php/$1 [QSA,PT,L]
nts模式:
RewriteRule ^(.*)$ index.php [L,E=PATH_INFO:$1]
方法二:
完整代码:
<IfModule mod_rewrite.c>
Options +FollowSymlinks -Multiviews
RewriteEngine On
RewriteCond %{REQUEST_FILENAME} !-d
RewriteCond %{REQUEST_FILENAME} !-f
RewriteBase /index.php
RewriteRule ...阅读全文
Jun282025
mysql 配置ssl ,java应用连接
mysql操作:
生成密钥
mysql_ssl_rsa_setup –datadir=”F:\mysql-5.7.26\data”
my.ini修改:[mysqld] require_secure_transport=ON # 强制所有连接使用SSL(开启后用户只能通过ssl连接)
重启数据库
测试:mysql -u root -p –ssl-ca=”E:/mysql-5.7.26/data/ca.pem”
应用服务器操作:
拿到mysql传过来的ca.pem,执行
keytool -import -alias mys...阅读全文
Jun252025
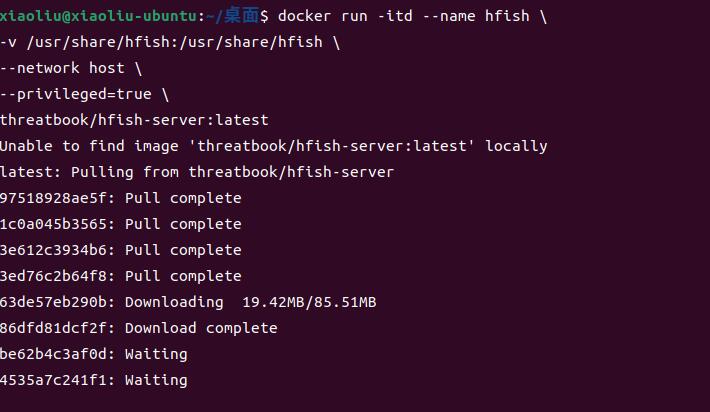
蜜罐学习
蜜罐学习
蜜罐是用来引诱和欺骗攻击者,并且通过记录攻击者的攻击日志来产生价值。
1 蜜罐种类
低交互蜜罐:允许简单的监听,有简单的交互甚至可能没有响应返回(例如21端口,我们访问端口,蜜罐根据请求模拟进行对应的响应返回)
高交互蜜罐:高度模拟服务,允许入侵成功,并且一举一动都会进行监听
1.1 开源蜜罐介绍
https://github.com/desaster/kippo 具有交互的ssh蜜罐 能够记录暴力...阅读全文
Jun222025
使用jQuery实现tab选项卡切换特效

主要是采用jQuery中的index()方法实现;
首先是要获取到当前标签的索引值,这里的标签用li,也可以用其他的;
有了这些索引值以后,我们拿着它去下面div(class=”tab-item”)的集合里找到对应编号的div,每一个标签对应一个div的内容,然后再让对应的div显示出来;
HTML代码如下:
<div class="tab">
<ul class="tab-title clearfix">
<li class="act-title"&g...阅读全文
May082025
MariaDB/MySQL配置文件my.cnf解读
MariaDB/MySQL的默认设置性能非常差,仅仅起一个功能测试的作用,不能用在生产环境中,因此要对一些参数进行调整优化。当然,对配置文件各参数的调整需要根据实际环境,不同时期不同数量级的数据进行性能优化。
MySQL/MariaDB 配置文件位于 /etc/my.cnf。 每次更改此文件后你需要重启 MySQL 服务,以使更改生效。本文的参数配置基于MariaDB 10.2,硬件内存4G。文中一些选项值的设置只是推...阅读全文
Apr252025
go ants源码分析

golang ants 源码分析
结构图
poolwithfunc与pool相差不大,这里我们只分析ants默认pool的流程
文件
作用
ants.go
定义常量、errors显示、默认建一个大小为2147483647的goroutine池、封装一些方便用户操作查看goroutine池的函数
options.go
goroutine池的相关配置
pool.go
普通pool(不绑定特定函数)的创建以及对pool相关的操作
pool_func.go
创建绑定某个特定函数的pool以及...阅读全文
Apr252025
Xray学习
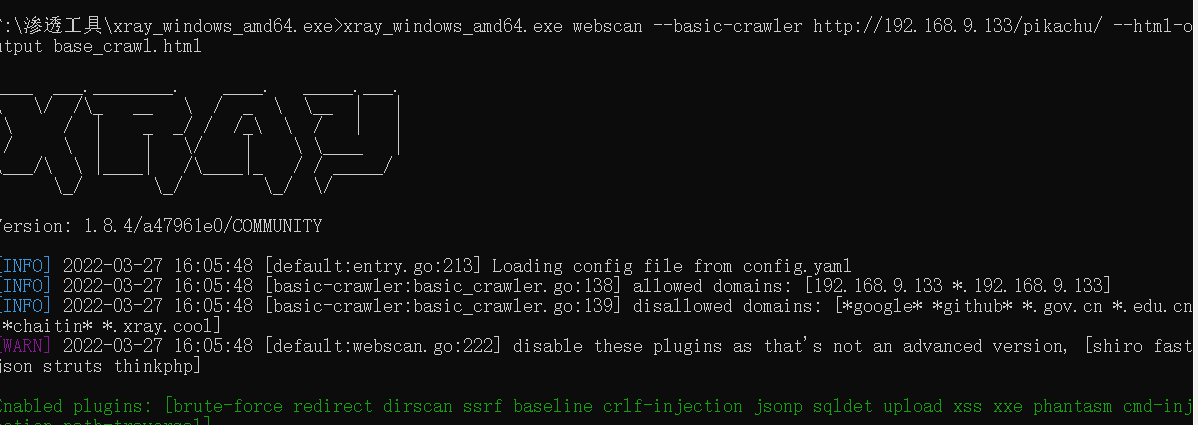
Xray
目前支持的漏洞检测类型包括:
XSS漏洞检测 (key: xss)
SQL 注入检测 (key: sqldet)
命令/代码注入检测 (key: cmd-injection)
目录枚举 (key: dirscan)
路径穿越检测 (key: path-traversal)
XML 实体注入检测 (key: xxe)
文件上传检测 (key: upload)
弱口令检测 (key: brute-force)
jsonp 检测 (key: jsonp)
ssrf 检测 (key: ssrf)
基线检查 (key: baseline)
任意跳转检测 (key: redi...阅读全文
Apr202025
UPUPW多站点如何配置ssl证书?

UPUPW是目前Windows平台下最具特色的Web服务器PHP套件,包括Apache版、Ngix版和Kangle版,省去了搭建Web服务器PHP环境的复杂程序,下载解压到装有任意Windows系统电脑的非中文目录即可运行。那么UPUPW多站点如何配置ssl证书呢?
Apache配置SSL证书:
1.修改目录/Apache2/conf/下的httpd.conf
将#LoadModule socache_shmcb_module modules/mod_socache_shmcb.so
去掉注释:loadModule socache_...阅读全文
Apr172025
AWS S3 存储桶管理:PHP SDK 教程
Amazon Web Services (AWS) 简单存储服务 (S3) 是一种高度可扩展的对象存储服务,可从网络上任何位置存储和检索任何大小或类型的数据。AWS S3 具有广泛的用途,包括托管文件供公共访问、存储敏感数据以及为应用程序提供持久存储。
在 AWS S3 中,每个数据项都被视为一个对象,这些对象被组织在称为存储桶的容器中。存储桶充当有效存储和管理对象的逻辑容器。AWS S3 提供了一系列功能,允许...阅读全文